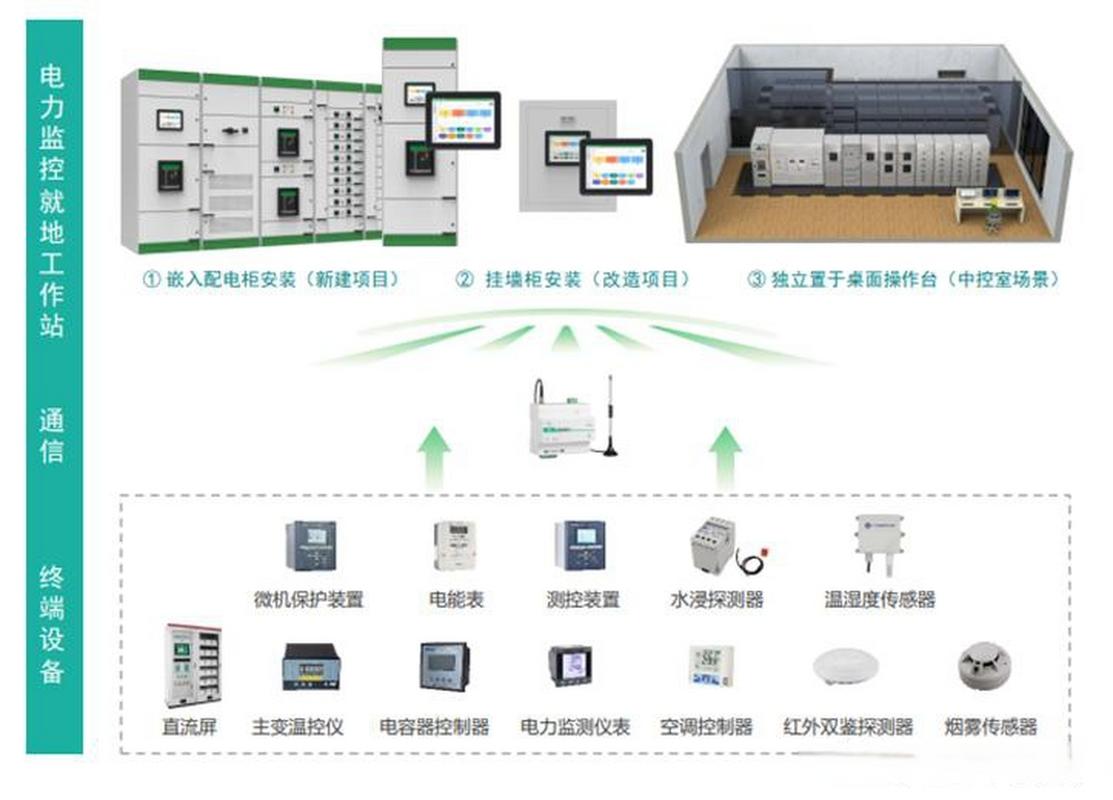
配电房电力监控系统是保障电力可靠供应和电网稳定运行的重要环节,随着智能电网和物联网技术的普及,配电房监控系统逐渐从封闭的工业控制网络向与企业信息网络、云端平台互联互通的方向发展。这种开放互联在提升运维效率的也带来了严峻的网络与信息安全挑战。一旦配电房监控系统遭受网络攻击或信息泄露,可能导致电力设备误动、停电事故甚至电网瘫痪。因此,如何保证配电房电力监控系统的网络和信息安全,并配套开发安全可靠的网络与信息安全软件,已成为行业关注的焦点。
一、配电房电力监控系统面临的安全风险
- 网络架构风险:传统配电房监控系统多采用工业以太网或串口通信,缺乏必要的安全分区和边界防护。当系统接入管理信息大区或互联网时,容易成为攻击跳板。
- 终端与设备风险:配电终端(如DTU、TTU)、测控装置、智能电表等计算能力有限,难以部署复杂的安全防护软件,存在漏洞无法及时修补的问题。
- 通信协议风险:Modbus、IEC 60870-5-104、DNP3等工控协议缺乏身份认证和加密机制,易被窃听、篡改或重放。
- 管理与运维风险:弱口令、默认配置、违规外联、移动介质滥用等人为因素导致安全防线失效。
- 软件自身风险:监控软件、数据库、中间件等存在安全漏洞,供应链攻击也可能引入后门。
二、网络与信息安全防护技术措施
- 安全分区与边界防护
- 按照“安全分区、网络专用、横向隔离、纵向认证”的原则,将配电房监控系统划分为生产控制大区和管理信息大区。
- 在生产控制大区与管理信息大区之间部署电力专用单向隔离装置或工业防火墙,实现物理隔离或逻辑强隔离。
- 在纵向通信中采用加密认证装置(如纵向加密认证网关),确保主站与配电终端之间的数据机密性和完整性。
- 网络通信安全
- 采用高速工业以太网环形或星型拓扑,支持VLAN划分,隔离不同业务流量。
- 部署工业入侵检测系统(IDS)和工控安全审计系统,实时监测异常流量和操作行为。
- 对关键通信数据采用国密算法(SM2/SM3/SM4)进行加密和签名,防止窃听和篡改。
- 终端与主机安全
- 在配电终端和监控主机上部署轻量级安全代理,实现白名单管理、病毒防护和漏洞扫描。
- 采用安全芯片或可信计算模块(TPM/TCM),建立终端可信根,防止固件篡改。
- 定期更新终端固件和系统补丁,关闭不必要的端口和服务。
- 身份认证与访问控制
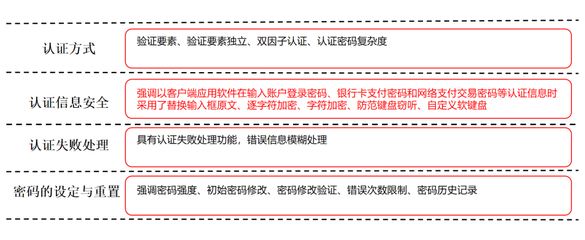
- 实施基于数字证书的双向身份认证,确保只有合法用户和设备才能接入系统。
- 遵循最小权限原则,为不同角色分配差异化权限,并支持RBAC(基于角色的访问控制)。
- 对关键操作(如遥控、参数修改)进行二次确认和审计。
- 安全态势感知与应急响应
- 构建配电房电力监控系统安全态势感知平台,采集网络流量、日志、告警等数据,利用大数据和AI技术进行关联分析。
- 制定网络安全应急预案,定期开展攻防演练,确保在遭受攻击时能快速隔离、恢复。
三、网络与信息安全软件开发要点
- 安全开发生命周期(SDL)
- 将安全需求分析、威胁建模、安全设计、安全编码、安全测试等环节融入软件开发的各个阶段。
- 采用STRIDE等威胁建模方法,识别配电房监控软件潜在的安全威胁。
- 安全功能模块设计
- 身份认证模块:支持数字证书、生物特征等多因子认证。
- 加密通信模块:集成国密算法库,实现安全通信协议(如TLS/SSL、IPSec)。
- 访问控制模块:提供细粒度的权限管理,支持动态授权。
- 安全审计模块:记录所有关键操作和事件,日志防篡改并支持集中审计。
- 入侵检测与防护模块:集成异常行为检测引擎,实时阻断可疑连接。
- 代码安全与漏洞管理
- 遵循CERT C/C++、OWASP等安全编码规范,避免缓冲区溢出、SQL注入、跨站脚本等常见漏洞。
- 使用静态代码分析工具(如Coverity、Fortify)和动态测试工具(如AppScan)进行安全测试。
- 建立软件物料清单(SBOM),跟踪第三方组件漏洞,及时修复。
- 安全配置与加固
- 提供安全配置向导,帮助用户设置强密码、禁用默认账户、启用加密通信。
- 支持安全基线与合规检查,确保软件部署符合等保2.0和电力监控系统安全防护规定。
- 与安全设备联动
- 网络安全软件应支持与防火墙、IDS、态势感知平台等设备的API联动,实现协同防御。
- 例如,当检测到攻击时,自动通知防火墙阻断源IP,并触发终端隔离。
四、典型应用场景
在某城市配电物联网建设中,采用了“云-管-边-端”安全防护体系:
- 云端部署安全态势感知平台和统一身份认证服务;
- 管道采用物联网安全网关和加密隧道;
- 边缘计算节点部署轻量级安全容器,实现本地流量过滤;
- 终端侧通过安全芯片和软件代理实现可信启动。
开发了一套配电房监控安全管理系统,集成了资产测绘、漏洞扫描、行为审计和联动阻断功能。运行一年来,成功阻断了多次网络扫描和异常操控尝试,保障了配电房的安全稳定运行。
五、
配电房电力监控系统的网络和信息安全是一项系统工程,需要从技术、管理、运维等多个维度综合施策。在网络安全软件 开发方面,应坚持安全内生的理念,将安全能力嵌入软件设计与实现的全过程,并积极采用国密算法、可信计算、人工智能等新技术,构建主动免疫的防御体系。只有这样才能有效应对日益复杂的网络安全威胁,确保配电房电力监控系统安全可靠运行,为智能电网建设保驾护航。